

日本近期接連發生網絡攻擊,雲端服務、共享汽車及鐵路企業相繼傳出系統受襲或個人資料外洩。與此同時,日本10月1日起實施主動式網絡防禦制度,允許自衛隊在法定條件下主動存取攻擊源伺服器,以排除網絡威脅。10月8日,日本政府召集29個組織開會,研議應對措施。
今年前9個月 日本網安事件數已超去年全年
路透社10月9日報道,資安公司TrendAI的統計顯示,日本2026年前九個月記錄的網絡安全事件已超過2025年全年;9月事件達86宗,較8月增加約18%,較7月增加約37%。這是資安公司的統計,並非日本全國網絡攻擊總數。
企業方面,雲端服務商IDC Frontier旗下IDCF Cloud遭勒索軟件攻擊,東日本部份服務受到影響。共享汽車服務Times Car則披露,約660萬個帳戶的資料可能遭第三方取得。京王電鐵也曾通報勒索軟件攻擊,部份集團業務系統受到影響。
這些事件涉及系統中斷、未經授權存取及個人資料外洩,攻擊方式並不完全相同。日本警察廳長官楠芳伸10月8日在記者會上表示,目前尚不清楚近期案件的背景及相互關聯性,警方將繼續調查。
防衛大臣小泉推動主動反制措施
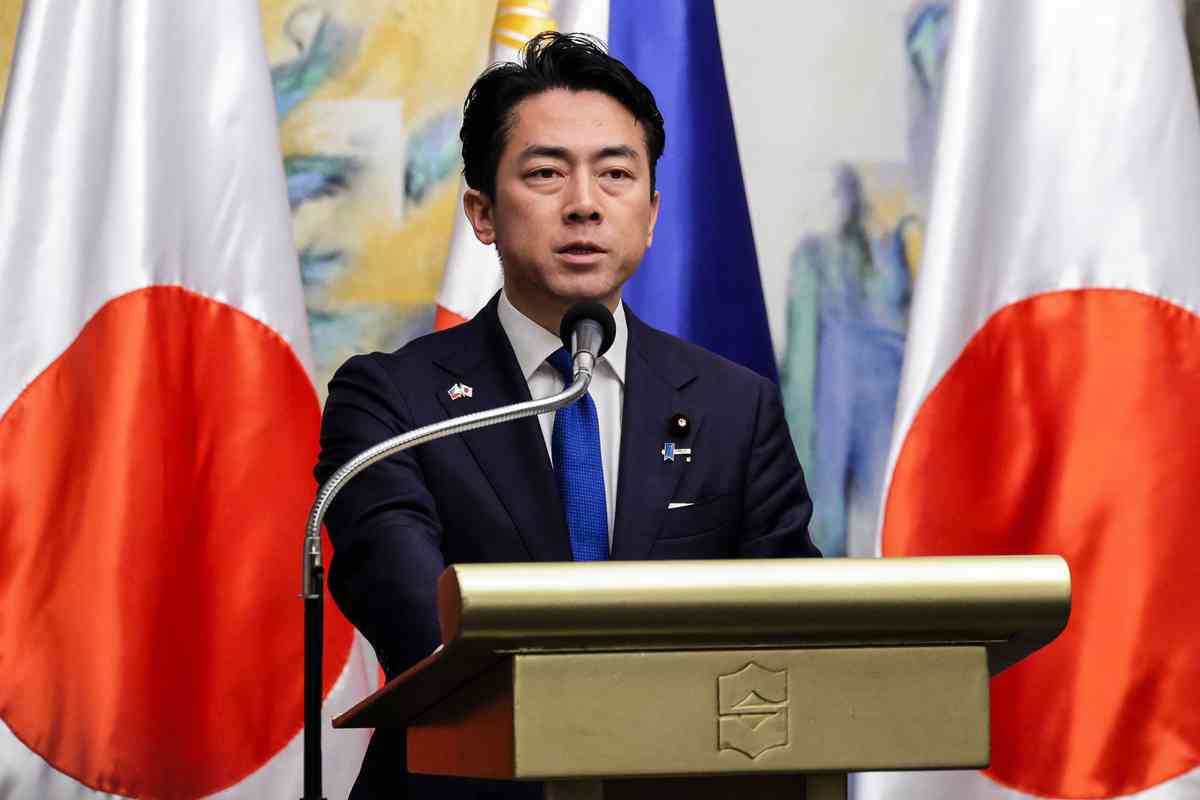
日本防衛大臣小泉進次郎10月2日表示,隨著《網絡應對能力強化法》等相關法律於10月1日生效,自衛隊正式獲得新的網絡存取及無害化處置任務。
小泉說,這項授權使自衛隊不僅能保護自身的指揮控制及資訊系統,還能針對國家及關鍵基礎設施面臨的重大網絡攻擊,「主動存取攻擊源伺服器,排除威脅」。
他並表示,自衛隊網絡防衛隊的編制員額,將依《防衛力整備計劃》在2026財政年度結束前擴充至約1,200人。
這項制度允許日本在符合法定條件的情況下,主動介入攻擊源伺服器等目標,而不只是在攻擊發生後進行調查。不過,攻擊源伺服器不一定就是幕後操作者所在之處,攻擊者也可能利用遭入侵的第三方設備發動攻擊。
政府召集29個組織研議對策
日本內閣官房國家網絡統括室10月8日召開跨部門會議,包括中央政府各部門在內的29個組織派員參加,討論近期接連發生的未經授權存取及資料外洩事件。
網絡安全保障擔當大臣吉川俊治在會上表示:「目前情勢已經非常緊迫,有必要由政府整體推進對策。政府、民眾及企業都需要繼續配合。」
會議討論的措施包括加快修補系統漏洞、強化多重身份驗證,以及檢查委外服務商的資安管理。國家網絡統括室10月9日發布注意警示,要求大量處理個人資料或敏感資訊的企業加強防護,並防止外洩資料遭到濫用。
AI降低攻擊門檻 涉國家背景仍待釐清
路透社9日報道引述資安專家指出,人工智能可能協助攻擊者自動搜尋軟件漏洞、製作釣魚訊息,降低發動網絡攻擊的技術門檻。不過,各宗事件是否使用人工智能,仍須逐案調查。
日本過去曾公布涉及中國背景攻擊組織的調查結果。日本警察廳與內閣網絡安全相關機構2023年9月發布公告,指出BlackTech是具有中國背景的網絡攻擊組織,相關攻擊曾以日本及美國的政府機構和企業為目標。
日本警察廳2025年1月公布對MirrorFace的調查,指出該組織自2019年前後起,持續針對日本國內組織、企業及個人發動網絡攻擊。日本方面評估,相關行動主要意在竊取日本安全保障及先進技術資訊,並認為這是一系列疑有中國方面介入的有組織網絡攻擊。
不過,日本政府目前尚未確認近期企業攻擊事件是否彼此相關,也未公布證據顯示這波攻擊潮由特定國家主導。#
-------------------
局勢持續演變
與您見證世界格局重塑
-------------------
🔔下載大紀元App 接收即時新聞通知:
🍎iOS:https://bit.ly/epochhkios
🤖Android:https://bit.ly/epochhkand
📰周末版實體報銷售點👇🏻
http://epochtimeshk.org/stores