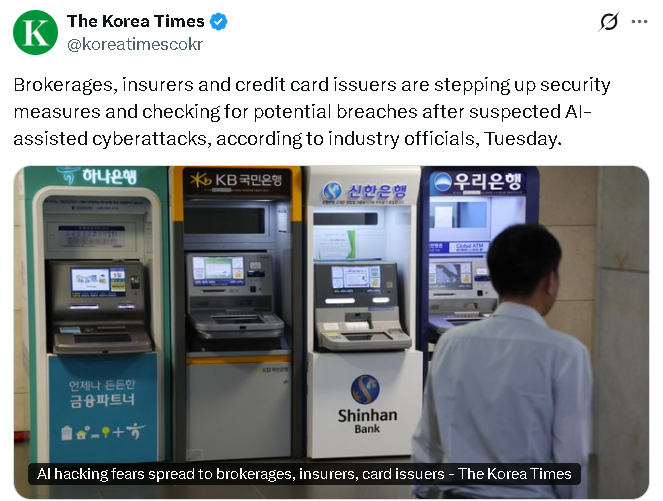


一款名為「ARTEX AI」、由中國網絡安全工程師開發的人工智能(AI)自主滲透測試工具,日前在新韓銀行等韓國金融機構遭駭事件中現蹤。而最新調查顯示,全球約600個網絡地址(IP)中都偵測到了ARTEX活動。
這款原本用於資安測試的AI工具,正因可能被轉用於自動化網絡攻擊而受到關注。
全球600個IP現蹤
據韓聯社報道,ARTEX並非只出現在這宗多家韓國金融機構遭駭案件中。韓國安博士(AhnLab)安全情報中心(ASEC)6日在GitHub公布對ARTEX AI運作基礎設施的分析結果,發現全球約600個IP上存在ARTEX蹤跡;部份伺服器還出現另一款AI攻擊安全平台「CyberStrikeAI」。
ASEC指出,由於ARTEX AI是任何人都可以建立的開源工具,因此很難將所有已識別的IP視為由同一組織或特定威脅行為者營運的單一基礎設施。這些伺服器也可能包括紅隊(Red Team,也常被稱為「紅隊演練」或「紅隊測試」)、滲透測試人員及資安研究人員的正常使用。
ARTEX是甚麼?
ARTEX並不是一款AI模型,而是一套開源AI自主滲透測試系統。它以大型語言模型為基礎,由多個AI代理分工,執行漏洞識別、驗證,以及攻擊流程規劃和執行等工作。
ARTEX的專案文件及使用介面大多以中文撰寫,並被認為可能與中國網絡安全社群存在關聯。不過,由於ARTEX是公開開源工具,任何人都可以自行建立,僅憑發現ARTEX蹤跡,難以認定相關IP屬於中國黑客或特定攻擊組織。
截至10月6日,韓國金融監管機構已鎖定28個與近期韓國金融機構遭駭有關的IP,分布在美國、日本及其它10個國家。韓國官員認為,黑客可能利用ARTEX尋找金融機構系統漏洞,進而取得客戶及員工資料。
另一款AI攻擊工具現蹤
ASEC在分析過程中還發現,部份IP同時運行另一款「CyberStrikeAI」。韓聯社稱,這是一款開源的AI攻擊安全平台,具備多AI代理協同、各種資安工具、攻擊鏈分析,以及WebShell和C2(命令與控制)管理等功能。
ASEC表示,ARTEX AI和CyberStrikeAI都是公開工具,因此即使兩者在同一IP出現,也不能據此認定背後是同一黑客或同一場攻擊。但多種AI資安工具反覆出現在實際網絡環境中,顯示這類框架可能正在被更廣泛使用。
AI讓攻擊更快
AI自主代理正在降低網絡攻擊的技術門檻。ASEC認為,這類工具可以讓技術能力較低的攻擊者完成過去需要專業人員才能執行的複雜工作;對黑客老手而言,則可以進一步提高攻擊速度和規模。
AI未必創造了新的攻擊方法,卻可能大幅改變攻擊的「效率」與「成本」。這也是這宗韓國銀行遭駭事件受到國際關注的原因。
《華爾街日報》指出,ARTEX可以調用包括OpenAI、Anthropic及DeepSeek等不同AI模型,讓AI代理在較少人工介入的情況下搜尋漏洞、規劃攻擊路徑。
美國擔心的AI網絡威脅已非假設
專家預期,AI驅動的網絡攻擊未來可能在全球增加。這種擔憂也並非完全停留在理論層面。2025年,Anthropic披露一起涉及中共國家級黑客的網絡間諜活動。Anthropic評估,攻擊者利用其AI工具Claude執行針對約30個機構的攻擊行動,其中約80%至90%的戰術性工作由AI自主完成,包括偵察、漏洞尋找、入侵及資料竊取等。
這宗事件與韓國的ARTEX事件共同反映出一個更大的趨勢:AI代理正在從「協助人類黑客」逐步走向「代替人類完成部份攻擊工作」。這也意味著,真正的全球資安風險可能不只是某一款中國AI工具,而是這類自主AI攻擊工具一旦大量開源、擴散,任何國家的政府、企業或個人都有可能成為目標。
韓國資安股大漲
AI黑客風險也迅速反映在韓國股市。10月6日,韓國多檔網絡安全股大幅上漲,安博士收漲15.58%,Genians漲20.83%,Sands Lab及RaonSecure更分別上漲30%及29.98%,雙雙觸及漲停。
分析認為,金融機構接連遭駭,加上AI可能被用於自動化攻擊,使市場預期政府及企業將進一步增加網絡安全支出,帶動資安企業受到投資者關注。+#
-------------------
局勢持續演變
與您見證世界格局重塑
-------------------
🔔下載大紀元App 接收即時新聞通知:
🍎iOS:https://bit.ly/epochhkios
🤖Android:https://bit.ly/epochhkand
📰周末版實體報銷售點👇🏻
http://epochtimeshk.org/stores