

英國政府部門聯同資訊安全專家及零售業者,近期展開一項跨部門緊急網絡安全行動,將數以萬計的商業冷藏及冷凍設備的控制器與公共互聯網斷開,以防範潛在的黑客攻擊,避免食品供應受到影響。
據英國廣播公司(BBC)報道,這項秘密行動涉及英國的大型超市、倉庫、餐廳、加油站及體育場館等場所的冷藏與冷凍設備。數千台用以遙控冷藏及冷凍設備溫度的控制器已被遠端從互聯網上斷開;部份設備則由工作人員拔除網絡線,改用人工的方式監察溫度。
英國製冷設備中發現安全漏洞
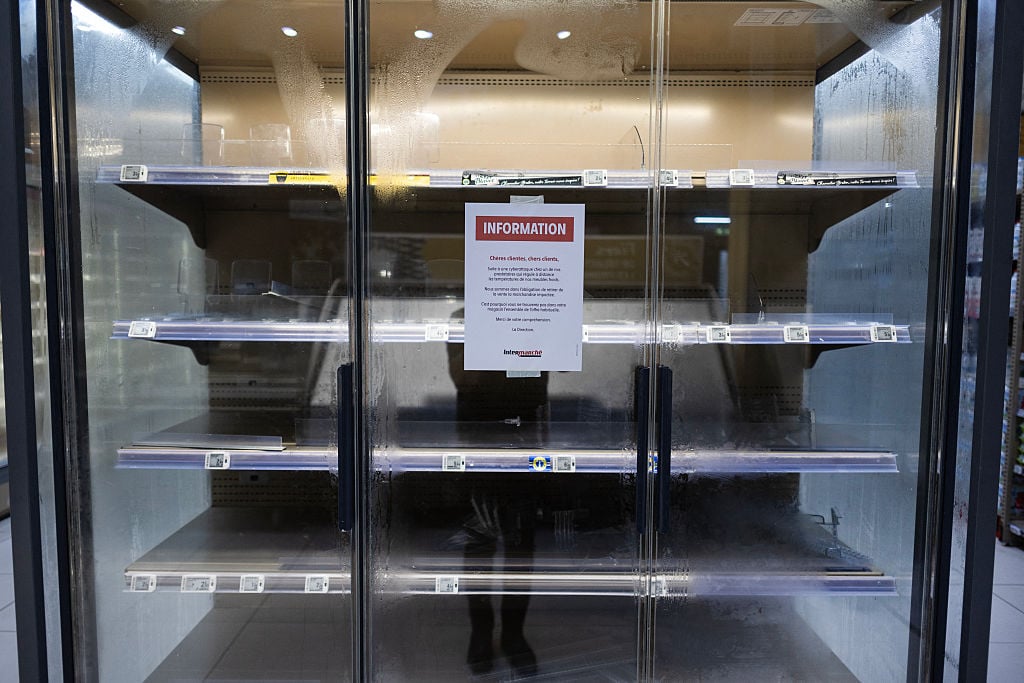
今年以來,歐洲已發生三波針對冷藏溫控系統的網絡攻擊。8月,美國數個軍事基地受到影響;10月11日至12日,法國數百家超市及食品加工設施因Danfoss溫控系統受攻擊而出現食品腐壞的情況;11月1至2日,7個歐洲國家的多家超市遭到網絡攻擊,其中比利時和盧森堡受到的影響最為嚴重,法國也有部份血庫設施受影響。BBC報道稱,相關攻擊造成的損失達數百萬歐元。
法國方面指控伊朗是其中一波攻擊的幕後主使,但德黑蘭予以否認。
起初,外界普遍認為英國並未受到波及,原因之一是英國零售及冷鏈業界較廣泛使用本土廠商Resource Data Management(RDM)的控制器,而非在法國等地遭受攻擊的丹佛斯(Danfoss)系統。
然而,專注於製冷遠端監控與遙測的英國工程公司Omega Solutions的資訊安全研究人員麥考特(Neil McCourt)於10月下旬發現RDM控制器存在嚴重的遠端存取漏洞。隨後,網絡安全公司Pen Test Partners(PTP)硬件安全團隊協助驗證,並發現了多項額外漏洞。
資安專家警告,由於每台RDM控制器可遙控數十台冷藏櫃及冷凍櫃,一旦漏洞被利用,英國可能面臨比歐洲其它地區更嚴重的後果。
PTP的資安專家芒羅(Ken Munro)指出:「這些廣受歡迎的控制器有著類似的弱密碼問題,就像先前被成功攻擊的Danfoss及其它控制器一樣,因此我們必須儘快通知相關業者,並全程嚴格保密。」他補充,考慮到這類設備無所不在,犯罪份子或國家支持的黑客很可能在數日內利用相關漏洞。
跨部門緊急修復行動
為防止黑客在漏洞修補前發動攻擊,英國國家網絡安全中心(NCSC)、環境食品與鄉村事務部(DEFRA)以及食品標準局(FSA)聯手資安團隊、英國零售商協會及零售業者展開了一場秘密搶救行動。
據BBC報道,各大連鎖超市在數周內調派資訊科技團隊全面排查,並將數以千計連接至公共互聯網的控制器斷網。部份工作人員接獲指示,須手動拔除網絡連線,改以人工方式監控設備溫度;部份系統則改經私人網絡或虛擬專用網絡(VPN)存取。
一名大型連鎖超市的IT人員在接受BBC採訪時表示:「這確實是一場與時間的賽跑,因為我們預計還會出現新一輪的對冷藏設備的攻擊。」
設備商迅速發布補丁
針對漏洞指控,RDM的行政總裁埃文斯(Ged Evans)表示:「這是在測試環境中發現的漏洞……當時的測試超出了常規範疇,包括拆解我們的硬件。」
他認為,入侵其設備必須先獲取實體硬件,因此與歐洲其它地區遭受攻擊的設備不能相提並論;資安研究人員則反駁,相關硬件可以在拍賣網站上以低廉價格輕易購得。
而埃文斯強調:「無論如何,我們已迅速採取行動解決這一問題,不僅已發布首批修補程式,還主動聯繫客戶,提醒相關問題並建議採取緩解措施。」
RDM證實,目前沒有跡象顯示其控制器受到惡意活動的影響,該公司正持續與NCSC等機構合作,密切監控局勢。
專家警告:勿掉以輕心
經過這場緊急行動,英國大型超市及主要冷庫營運商的風險已大致得到緩解。不過,PTP警告,由於食品冷鏈供應鏈龐大而複雜,部份中小型便利店、餐廳、連鎖快餐店及小型冷庫營運商仍可能有未受保護的設備暴露於公共網絡上。
資安專家呼籲,所有使用 RDM 或其他冷藏控制器的業者應確認設備未暴露於公共互聯網,改用私人網絡或VPN,並儘快安裝廠商發布的最新軟件更新,以降低食品供應鏈受網絡攻擊影響的風險。#
✍︎ 給讀者的信 → https://tinyurl.com/25thStillHere
-------------------
25周年,我們仍在這裏。
感謝同行,記錄未來。
-------------------
支持我們:
❍ 刊登祝賀廣告/合作:
☎︎ 2770 5566
❍ 加入網站會員:
https://hk.epochtimes.com/subscribe
❍ 購買實體報紙|銷售點:
https://www.epochtimeshk.org/stores