會員專享


根據路透社審查的技術證據和安全研究人員的分析,去年至少有5個月的時間,一個北韓黑客精英小組秘密入侵了俄羅斯一家主要導彈開發商的電腦網絡。
路透社發現,與北韓政府有關聯的網絡間諜小組(安全研究人員稱之為ScarCruft和Lazarus)在俄羅斯國防承包商——俄羅斯機械製造科研生產聯合體(NPO Mashinostroyeniya)的系統中秘密安裝了隱秘的數碼後門。
路透社無法確定入侵過程中是否獲取了任何數據,也無法確定可能查看了哪些訊息。在數碼入侵事件發生後的幾個月裏,平壤宣布其被禁止的彈道導彈計劃獲得進展,但尚不清楚這是否與入侵事件有關。
專家稱,這一事件表明,這個孤立的國家甚至會將俄羅斯等盟國作為目標,以獲取關鍵技術。
俄羅斯機械製造科研生產聯合體沒有回應路透社的置評請求。俄羅斯駐華盛頓大使館沒有回應該媒體通過電子郵件提出的置評請求。北韓駐紐約聯合國代表團也沒有回應置評請求。
俄羅斯於去年2月24日對烏克蘭發動全面戰爭以來,受到全面制裁和國際社會的孤立,但與北韓關係看似越來越近。北韓被指違反制裁向俄羅斯提供武器。北韓和俄羅斯均予以否認。
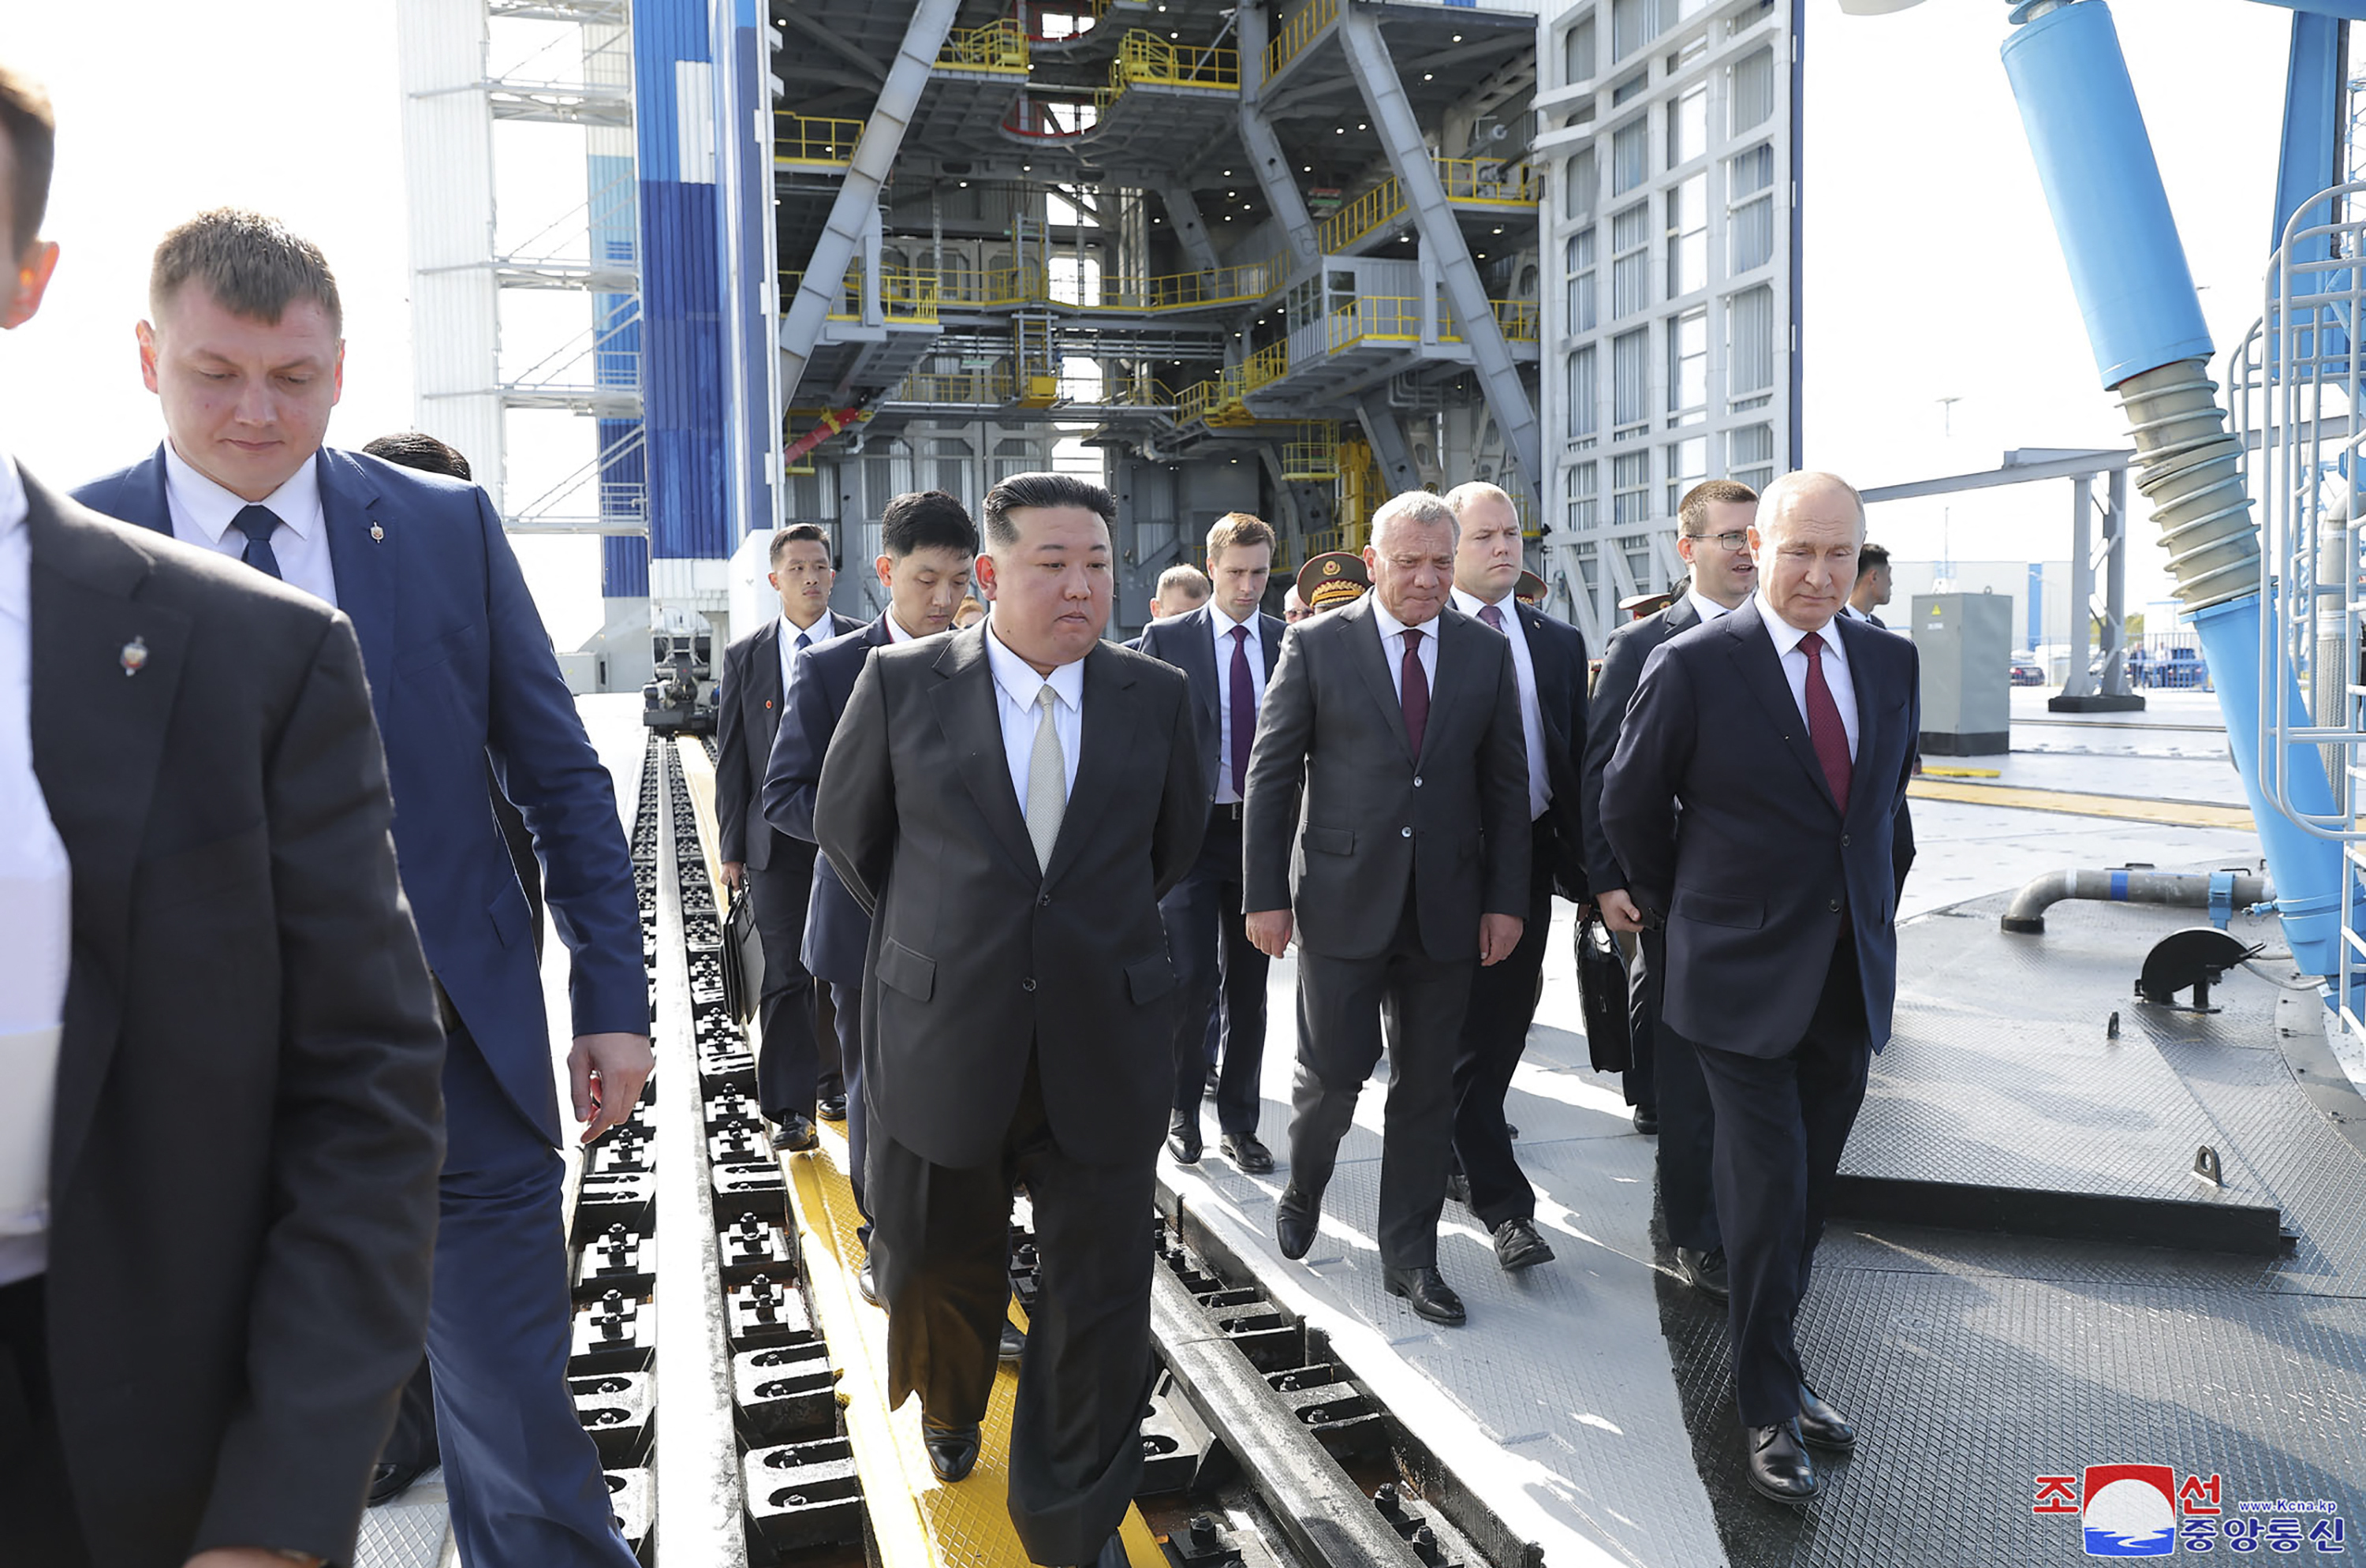
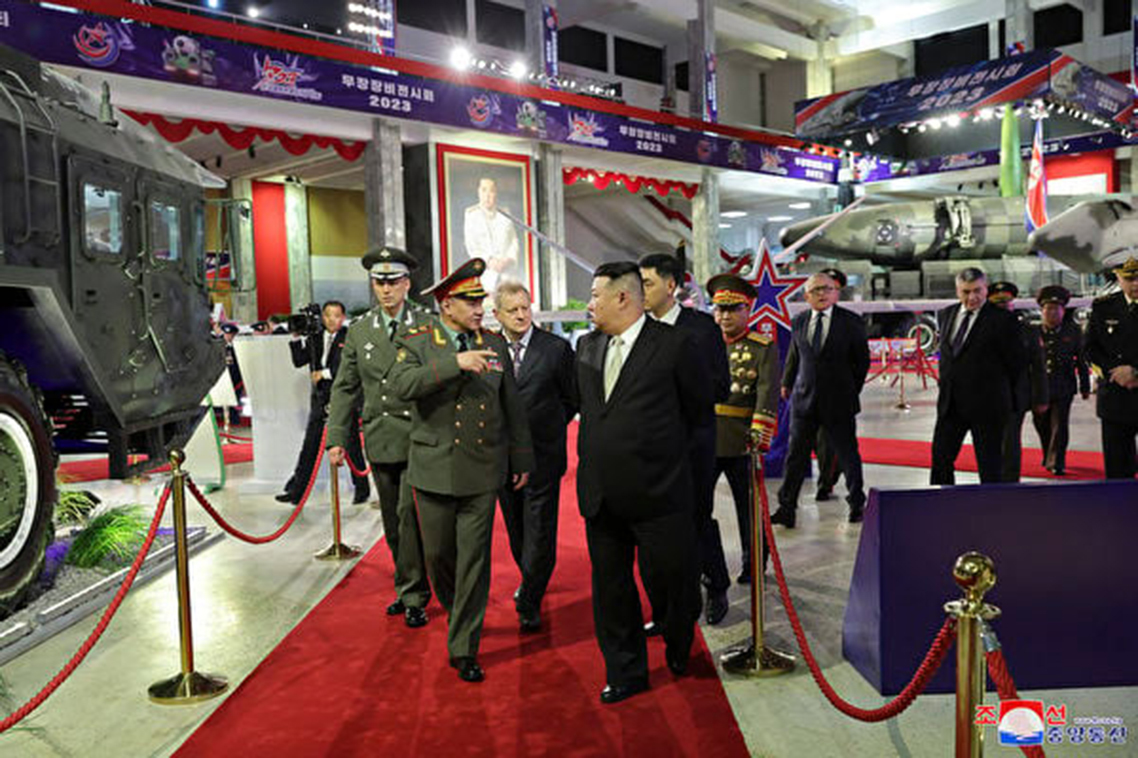
俄羅斯國防部部長紹伊古(Sergei Shoigu)上個月前往平壤參加韓戰70周年紀念活動,並與北韓軍方「加強合作」。這是自1991年蘇聯解體以來俄羅斯國防部部長首次訪問北韓。
據導彈專家稱,北韓黑客的目標公司通常被稱為「NPO Mash」,是高超音速導彈、衛星技術和新一代彈道武器的先驅開發商。自從北韓開始製造其宣傳的洲際彈道導彈(ICBM)以來,對這3個領域非常感興趣。
根據技術數據,入侵大致始於2021年底,一直持續到2022年5月。路透社查閱了該公司內部通訊得知,IT工程師發現了黑客活動。
黑客事件意外洩露
美國網絡安全公司SentinelOne的安全研究員黑格爾(Tom Hegel)表示,黑客入侵了公司的IT環境,使他們有能力讀取電子郵件流量、在網絡之間跳轉並提取數據。
黑格爾說:「這些發現提供了對(黑客)秘密網絡行動的罕見洞察力,這些行動傳統上一直被隱藏起來,不受公眾監督,或者根本就沒有被這些受害者發現。」
黑格爾的SentinelOne安全分析師團隊無意當中得知這一黑客事件:一名NPO Mash IT員工在試圖調查北韓攻擊事件時,將證據上傳到了全球網絡安全研究人員使用的一個私人入門網站,從而意外洩露了公司內部通訊。
路透社聯繫該IT人員時,他拒絕發表評論。
這次失誤為路透社和SentinelOne提供了一個獨特視角,讓人們了解到這家對俄羅斯至關重要的公司。
NPO Mash在冷戰期間作為俄羅斯太空計劃的主要衛星製造商和巡航導彈供應商而聲名鵲起。
兩位獨立的電腦安全專家韋弗(Nicholas Weaver)和泰特(Matt Tait)審查了被曝光的電子郵件內容,並確認了其真實性。分析師們根據NPO Mash控制的一組密鑰檢查了電子郵件的加密簽名,從而驗證了兩者之間的聯繫。
韋弗告訴路透社:「我非常確信數據的真實性。這些訊息是如何被曝光的,這絕對是一個令人啼笑皆非的錯誤。」
SentinelOne表示,他們確信北韓是這次黑客攻擊的幕後黑手,因為這些網絡間諜在實施其它入侵時,再次使用了之前已知的惡意軟件和基礎設施。
「那是演電影」
2019年,俄羅斯總統普京稱讚NPO Mash的「鋯石」(Zircon)高超音速導彈是「很有前途的新產品」,其飛行速度約為9倍音速。
研究外國援助北韓導彈計劃的歐洲導彈專家席勒(Markus Schiller)說,北韓黑客可能已經獲得「鋯石」導彈訊息,但這並不意味著他們會立即擁有同樣的能力。
「那是電影裏的東西。」他說:「拿到圖紙對建造這些東西幫助不大,其中的學問遠比一些圖紙要多得多。」
然而,鑒於NPO Mash作為俄羅斯頂級導彈設計和生產商的地位,該公司將是一個有價值的目標,席勒補充道。
專家說,另一個值得關注的領域可能是NPO Mash圍繞燃料所使用的製造工藝。上個月,北韓試射了首枚使用固體推進劑的洲際彈道導彈「華星-18」(Hwasong-18)。◇
-------------------
局勢持續演變
與您見證世界格局重塑
-------------------
🔔下載大紀元App 接收即時新聞通知:
🍎iOS:https://bit.ly/epochhkios
🤖Android:https://bit.ly/epochhkand
📰周末版實體報銷售點👇🏻
http://epochtimeshk.org/stores