

全球廣泛使用的程式語言PHP於10月21日被揭發存在2項嚴重安全漏洞,攻擊者可能利用漏洞,在未經授權的情況下於受影響系統遠端執行任意程式碼。多國網絡安全機構發出警報,部份政府網站、企業網站及線上服務採取預防措施,暫停運作或限制服務。PHP開發團隊已發布修補程式,呼籲用戶儘快更新。
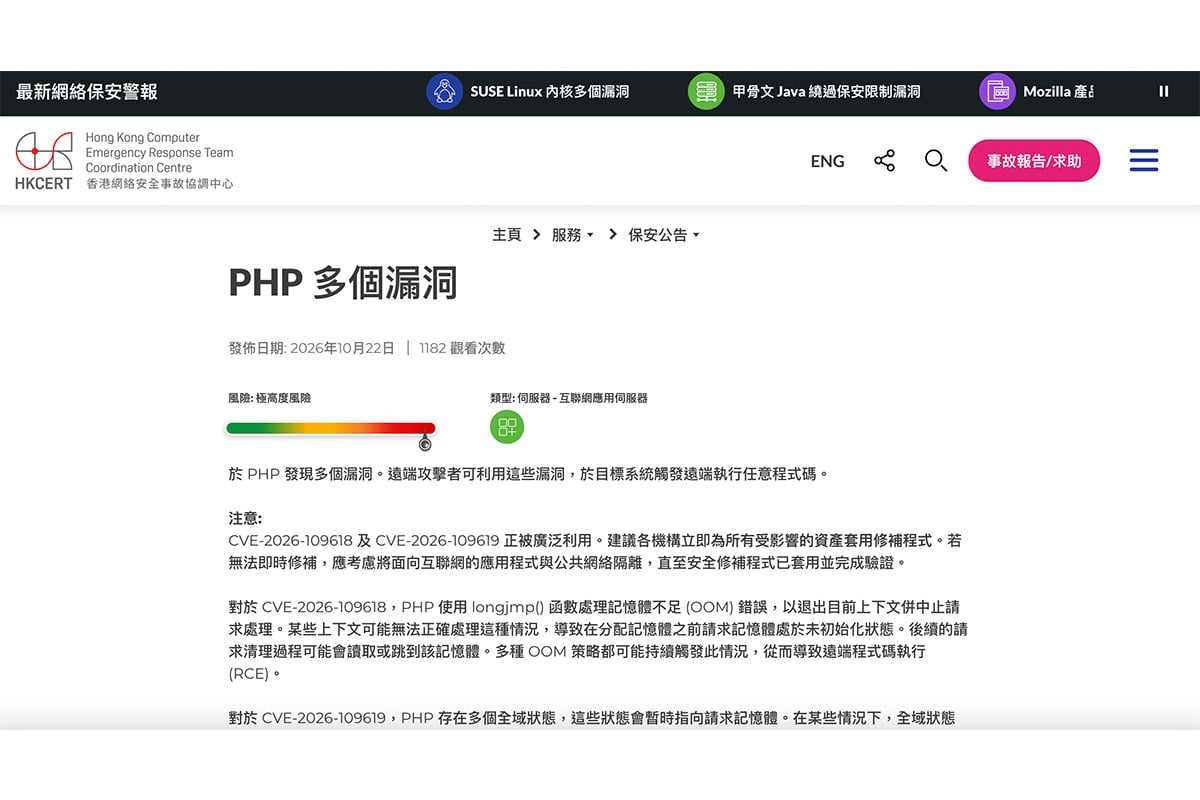
香港網絡安全事故協調中心將事件列為「極高度風險」,指出攻擊者可能利用漏洞入侵目標系統,建議各機構立即安裝修補程式。若未能即時更新,應考慮將面向互聯網的應用程式與公共網絡隔離,以降低遭受攻擊的風險。
香港網絡安全事故協調中心特別提醒,今次漏洞的潛在風險並不限於一般網站伺服器。不少企業日常使用的應用程式、網絡及保安設備、儲存及監控系統等,其管理後台或運作元件亦可能內嵌PHP,而相關PHP版本未必與作業系統所顯示的版本一致,容易成為企業網絡安全管理的盲點。機構除了檢查網站伺服器,更應立即全面盤點所有可能使用PHP的產品、服務及對外系統,並主動向供應商確認受影響範圍及修補安排。
軟件安全及漏洞研究員賴灼東指出,PHP屬開源程式語言,開發門檻相對較低,香港不少學校、非牟利團體、旅行社及網購平台均有使用。他建議企業及機構儘快更新至已修補漏洞的版本,更新後重新啟動PHP服務,並確認伺服器內沒有不必要保留的敏感資料。
若未能即時完成修補,機構可考慮使用網絡應用程式防火牆,暫時攔截可疑攻擊流量,並限制受影響系統直接連接互聯網。
網絡安全公司WatchTowr表示,其誘捕伺服器網絡已記錄到針對這2項漏洞的攻擊嘗試。Cloudflare亦表示,漏洞消息傳出後,平台遭遇的網絡攻擊嘗試次數大幅上升至數百萬次。
兩項漏洞評級達9.2 可遠端執行程式碼
根據路透社報道,這2項漏洞的嚴重性評級在CVSS v4.0標準下均為9.2分,滿分為10分。歐盟電腦緊急應變小組(CERT-EU)指出,相關漏洞涉及未經身份驗證的遠端程式碼執行風險,攻擊者可能毋須登入,便能在存在漏洞的系統上執行惡意程式碼。
PHP開發團隊已發布修補程式,並呼籲用戶在更新推出後儘快升級至已修補的版本。網絡安全研究人員說,PHP廣泛應用於網站及網絡服務,相關漏洞可能影響使用PHP的不同系統。
多國政府網站及企業服務暫停
為防範潛在攻擊,歐洲多國政府及機構採取預防措施,法國、德國、荷蘭及比利時等地部份網站或線上服務一度暫停運作。荷蘭國家網絡安全中心、郵政及鹿特丹港口等相關網站,亦有報道指採取停用措施。維基媒體基金會旗下部份支援服務亦暫時下線。
亞太區方面,日本部份託兒中心系統、線上遊戲及企業網站受到影響。三菱UFJ銀行因系統維護,暫停部份線上服務,包括開設投資信託帳戶及按揭審批等。JR西日本則表示,旗下約60個網站停止運作,以應對PHP安全漏洞帶來的風險。
目前,各地網絡安全機構均呼籲使用PHP的機構及網站管理者儘快檢查系統、安裝修補程式,並在完成更新前採取必要的隔離及防護措施。@
-------------------
局勢持續演變
與您見證世界格局重塑
-------------------
🔔下載大紀元App 接收即時新聞通知:
🍎iOS:https://bit.ly/epochhkios
🤖Android:https://bit.ly/epochhkand
📰周末版實體報銷售點👇🏻
http://epochtimeshk.org/stores