會員專享


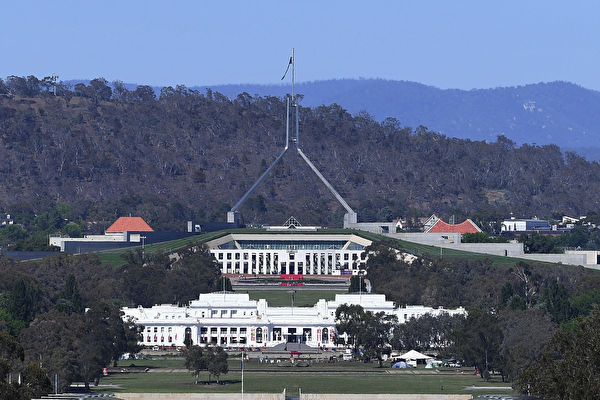
在OpenAI一個失控的智能體史無前例地入侵了澳洲政府的網站後,澳洲誓言會進一步推動對人工智能(AI)公司實施更嚴格的安全、透明度和報告要求。
澳洲總理阿爾巴尼斯周四證實,由美國人工智能公司OpenAI開發的AI智能體,未經授權入侵了澳洲國民健保(Medicare)的入門網站。
針對此次事件進行的「快速」取證調查結果會納入聯邦政府現有的國家人工智能標準的制定工作中,這些標準會規範該技術在澳洲的運行方式。
科學、技術與數碼經濟助理部長查爾頓(Andrew Charlton)告訴澳洲廣播公司(ABC),科技公司不應發布不安全的模型。
「我認為我們目前觀察到的情況是,這些公司內部的一些人工智能模型⋯⋯並不安全,在向公眾發布之前,他們還有大量工作要做,以確保這些模型的安全性,」他說。
此次入侵事件發生在6月中旬,被研究人員稱為是「首例」針對政府網站的自主黑客攻擊。 但OpenAI兩個月後才發現,隨後又花了一個月的時間才向澳洲政府發出通報,而且通報方式是發送至澳洲服務部(Services Australia)公共郵箱的一封電子郵件。
OpenAI因此在其通知澳洲政府的時間和方式上存在失誤而受到批評。此次事件涉及一個自主智能體未經授權訪問了託管在澳洲服務部(Services Australia)舊版在線入門網站上的國民健保(Medicare)統計數據。
這家科技公司尚未就溝通失靈一事作出解釋,也未說明為何僅通過一封發往低級別政府郵箱的通用郵件來通知澳洲方面。
儘管政府認為沒有個人資料洩露,但OpenAI此次入侵事件暴露了澳洲目前對事件自願披露機制的依賴,也凸顯了現行法律中存在的漏洞。
查爾頓表示,此次安全漏洞「證明了」政府需要把AI安全放在首位的必要性。
「這也為我們決心確保擁有澳洲人工智能、主導技術發展、在澳洲擁有自主能力,而不是完全受制於外國人工智能公司提供了理由,」他說。
他呼籲美中兩國積極參與有關AI安全防護措施的討論,但也同時確認,無論如何,澳洲政府都會與理念相同的國家合作解決這一問題。
「政府會採取必要措施,確保澳洲人民的安全,」他說。
查爾頓表示,澳洲民眾正在仔細審視人工智能帶來的風險,並且「尚未確信」相關公司已將這些風險控制在合理範圍內。
「我認為正因如此,(人工智能公司)要重建社會信任,還有大量工作要做,」他說。
影子國防部長帕特森(James Paterson)在接受《7.30》節目採訪時表示,澳洲人有權要求政府作出解釋,但最終擺在政府面前的根本問題,是如何對這項技術有一定程度的影響力和「主權控制」。
周四,聯邦政府成立了一個特別工作組,負責調查和評估澳洲現有法律在報告要求、執法和網絡安全保護方面的不足之處。
政府還在調查OpenAI事件是否違反了澳洲的任何法律,不過政府消息人士稱,初步看法是這種可能性不大。
在這次安全漏洞事件發生後,如何確保人工智能公司對其自主智能體的行為承擔責任,並制定更嚴厲的懲罰措施以鼓勵其使用安全保障措施,已成為一項關鍵優先事項。#
-------------------
局勢持續演變
與您見證世界格局重塑
-------------------
🔔下載大紀元App 接收即時新聞通知:
🍎iOS:https://bit.ly/epochhkios
🤖Android:https://bit.ly/epochhkand
📰周末版實體報銷售點👇🏻
http://epochtimeshk.org/stores