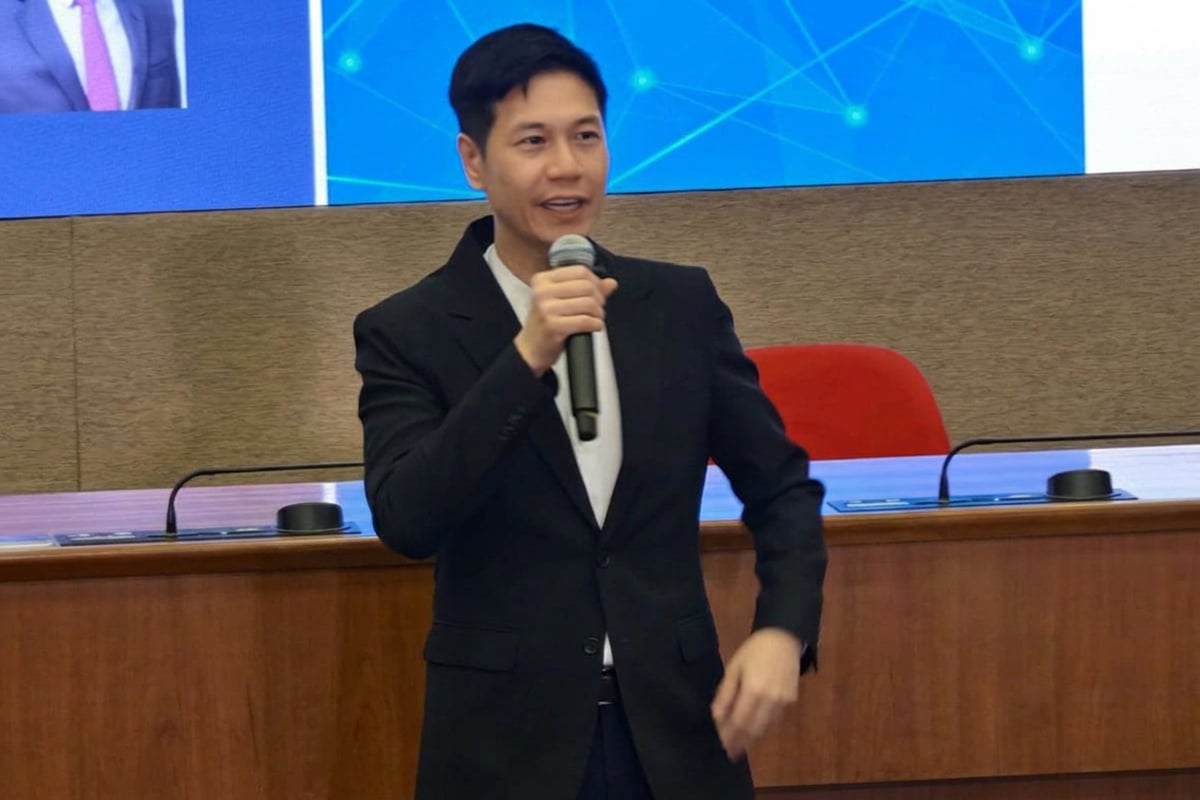


香港網絡安全事故持續增加,網絡安全事故協調中心今年首10個月處理約1.4萬宗本地事故,按年上升7%。立法會議員吳傑莊及黃永威今日(17日)在電台節目表示,企業需要加強網絡安全防護,並促請檢討《個人資料(私隱)條例》,包括研究設立資料外洩通報機制及相關罰則。
選委界議員吳傑莊在電台節目《千禧年代》表示,生產力局現有25名網絡安全專家,當中約一半在網絡安全事故協調中心工作,負責協助企業堵塞網絡安全漏洞,防止黑客入侵。他認為,中心可能需要調撥更多人手,支援業界提升網絡安全意識。
吳傑莊指出,網絡安全技術不斷更新,但中型企業受成本考慮影響,未必願意投放足夠資源更新系統,部份系統已使用8至10年,防護能力可能未能應付新的網絡威脅,增加資料外洩風險。
他又表示,近月本港約有200萬人次個人數據外洩,騙徒可能利用取得的資料假冒客戶服務,進行針對性詐騙,市民需要提高防範意識。
對於現行《個人資料(私隱)條例》的執法力度,吳傑莊認為有需要檢討。他指出,現時私隱專員公署主要要求機構整改及發出執行通知,過往較少見到罰款個案。他建議,若網絡安全事故涉及一定數量的客戶資料,企業應在指定時間內通報,並設立相應罰則,促使企業投放更多資源改善網絡安全。他亦建議政府提供技術及財政支援。
而工業界議員黃永威亦在同一個節目中表示,近期發生的網絡安全事故中,逾57%涉及網絡釣魚攻擊。他認為,人工智能技術發展迅速,黑客尋找系統漏洞的時間縮短,但部份企業的合規及風險評估機制未能同步更新,增加網絡安全風險。
黃永威建議企業採取「零信任」管治模式,定期更新網絡安全系統及使用高強度密碼,並定期檢視系統漏洞、監察資料存取權限,以及即時取消離職員工的系統權限。
他又指出,企業應清楚界定數據存放及授權範圍,確保敏感個人資料由內部掌控,不應外判處理。
至於資料外洩事故的公布安排,黃永威認為,機構遭入侵後需要時間調查,確認涉及的資料及性質,建議政府研究具彈性或分層級的通報制度,平衡調查需要與公眾知情權,避免過早公布未經確認的資料,引起不必要的恐慌。@
✍︎ 給讀者的信 → https://tinyurl.com/25thStillHere
-------------------
25周年,我們仍在這裏。
感謝同行,記錄未來。
-------------------
支持我們:
❍ 刊登祝賀廣告/合作:
☎︎ 2770 5566
❍ 加入網站會員:
https://hk.epochtimes.com/subscribe
❍ 購買實體報紙|銷售點:
https://www.epochtimeshk.org/stores