

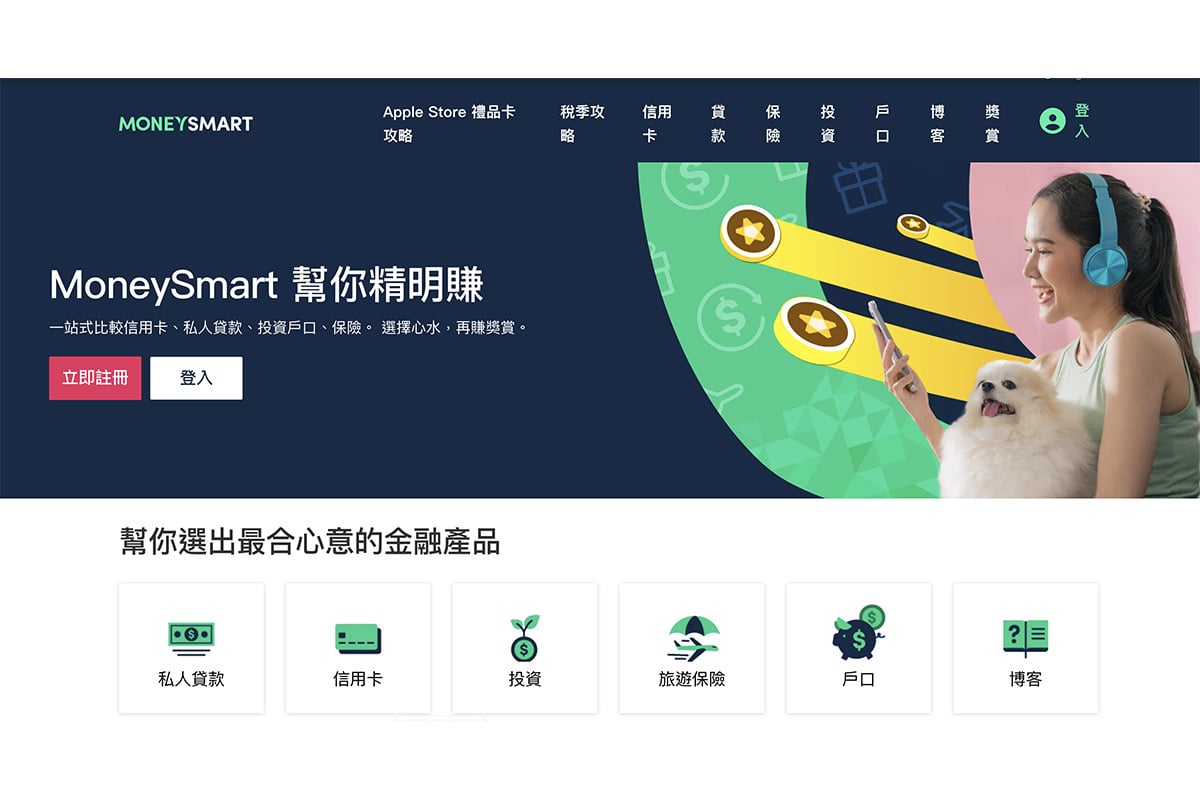


總部設於新加坡的金融產品比較平台MoneySmart今日(3日)公布,其內部資訊科技系統曾被未獲授權的第三方進入,經調查確認部份香港及新加坡客戶的個人資料被複製。公司在公告中未有交代哪些資料外洩;新加坡《商業時報》報道稱,外洩資料包括姓名及電郵地址。
MoneySmart在社交平台發布通知,表示於上周四(10月29日)發現有未獲授權的第三方,曾進入公司內部資訊科技系統。公司調查後,確認部份新加坡和香港客戶的個人資料被複製。
公司表示,發現事件後,隨即終止有關未經授權的存取,並採取措施保障系統安全,已向有關當局報告,並委聘獨立網絡安全及法證專家作進一步調查。公司正直接聯絡受影響客戶,說明所涉及的資料,以及他們可採取的自我保障措施,並會作出所需的改善措施,防止同類事件再次發生。
MoneySmart行政總裁Vinod Nair在聲明中就事件致歉,並稱客戶將財務生活資料託付,公司對此責任極為重視。公司表示仍運作如常,承諾全力支援客戶。
公司提醒客戶,慎防聲稱來自MoneySmart的來電、電郵或訊息,並強調公司絕對不會透過電話或電郵,索取客戶的密碼或銀行賬戶資料。@
✍︎ 給讀者的信 → https://tinyurl.com/25thStillHere
-------------------
25周年,我們仍在這裏。
感謝同行,記錄未來。
-------------------
支持我們:
❍ 刊登祝賀廣告/合作:
☎︎ 2770 5566
❍ 加入網站會員:
https://hk.epochtimes.com/subscribe
❍ 購買實體報紙|銷售點:
https://www.epochtimeshk.org/stores






